

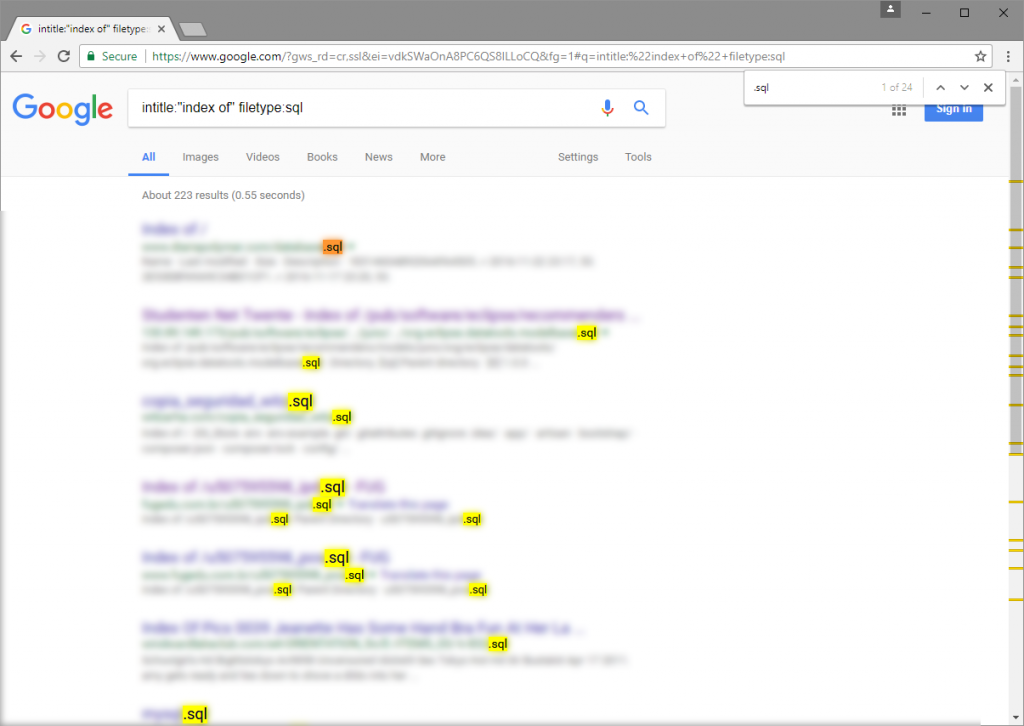
Google Hacking: Was hinter der gezielten Suche im Web steckt
Der Begriff „Google Hacking“ klingt nach dem Knacken von Systemen. Gemeint ist jedoch meist etwas anderes: die gezielte Nutzung von Suchmaschinen, um öffentlich erreichbare Informationen leichter zu finden. Dafür werden spezielle Suchoperatoren kombiniert. Die Methode wird auch „Google Dorking“ genannt.
Wie funktioniert Google Hacking?
Suchmaschinen erfassen Inhalte, die im Web öffentlich zugänglich sind. Mit Operatoren lässt sich eine Suche eingrenzen – etwa auf eine bestimmte Website, einen Dateityp oder Wörter im Seitentitel. Das ist keine Schwachstelle von Google und verschafft keinen Zugriff auf geschützte Bereiche. Es kann aber sichtbar machen, dass vertrauliche Inhalte versehentlich öffentlich veröffentlicht wurden.
Beispiele für harmlose Suchoperatoren sind:
site:beispiel.de– beschränkt die Suche auf eine bestimmte Website.filetype:pdf– sucht nach PDF-Dateien.intitle:Bericht– sucht nach Seiten, deren Titel ein bestimmtes Wort enthält."genaue Wortfolge"– sucht nach einer bestimmten Formulierung.
Die Operatoren sind auch für alltägliche Recherchen nützlich: Sie helfen beispielsweise dabei, Pressemitteilungen, öffentliche Dokumente oder bestimmte Seiten einer Website schneller zu finden.
Nutzen für die IT-Sicherheit
Unternehmen und Website-Betreiber können gezielte Suchanfragen nutzen, um die eigene öffentliche Präsenz zu überprüfen. So lässt sich feststellen, ob interne Dokumente, alte Testseiten oder nicht mehr benötigte Inhalte in Suchergebnissen auftauchen. Eine solche Prüfung sollte sich auf Websites und Systeme beschränken, für die eine ausdrückliche Berechtigung vorliegt.
Wichtig ist dabei die Einordnung: Ein Suchtreffer bedeutet nicht automatisch, dass ein System gehackt wurde. Häufig wurde eine Datei schlicht ohne ausreichenden Zugriffsschutz veröffentlicht oder von einer Suchmaschine erfasst. Umgekehrt ist eine Datei nicht unbedingt sicher, nur weil sie in einer Suche nicht erscheint.
Grenzen und rechtliche Aspekte
Google Hacking ermöglicht keinen legitimen Zugriff auf passwortgeschützte oder anderweitig abgesicherte Inhalte. Der Versuch, Schutzmaßnahmen zu umgehen, in fremde Konten einzudringen oder gefundene Daten zu verwenden oder weiterzugeben, kann rechtliche Folgen haben. Auch öffentlich auffindbare Informationen dürfen nicht automatisch beliebig genutzt werden.
Wer bei einer Recherche versehentlich sensible Daten entdeckt, sollte sie nicht herunterladen, verbreiten oder weiter untersuchen. Stattdessen empfiehlt es sich, den zuständigen Website-Betreiber oder dessen Sicherheitsteam sachlich zu informieren.
So schützen sich Website-Betreiber
- Vertrauliche Dateien nicht öffentlich ablegen und Zugriffsrechte sorgfältig prüfen.
- Testseiten, veraltete Inhalte und nicht mehr benötigte Dateien entfernen.
- Server- und Cloud-Speicher regelmäßig auf öffentliche Freigaben kontrollieren.
- Für sensible Bereiche eine echte Zugriffskontrolle einsetzen; ein Ausschluss in der Datei
robots.txtist kein Sicherheitsmechanismus. - Bei versehentlich veröffentlichten Inhalten den Zugriff sperren und anschließend die Entfernung veralteter Suchtreffer beantragen.
- Protokolle und Benachrichtigungen nutzen, um ungewöhnliche Zugriffe frühzeitig zu erkennen.
Fazit
Google Hacking ist im Kern eine besondere Form der Suche – mit legitimen Einsatzmöglichkeiten in Recherche und Sicherheitsprüfung. Entscheidend sind der Zweck und die Berechtigung: Die eigene Website zu kontrollieren kann helfen, unbeabsichtigte Veröffentlichungen aufzudecken. Fremde Systeme zu untersuchen oder sensible Funde auszunutzen, ist dagegen keine verantwortungsvolle Sicherheitsarbeit.
Google Hacking: 8 Tipps für sichere und verantwortungsvolle Website-Checks
- Nur eigene Websites oder Systeme mit Erlaubnis prüfen.
- Nutze Suchoperatoren wie `site
- Suche nach versehentlich veröffentlichten sensiblen Dateien.
- Prüfe, ob Testseiten und Backups öffentlich erreichbar sind.
- Entferne vertrauliche Inhalte und beantrage bei Bedarf die Deindexierung.
- Verlasse dich nicht allein auf `robots.txt` als Zugriffsschutz.
- Dokumentiere Funde und melde sie verantwortungsvoll.
- Wiederhole Prüfungen nach Änderungen an der Website.
Nur eigene Websites oder Systeme mit Erlaubnis prüfen.
Prüfen Sie mit Google-Hacking-Methoden ausschließlich Websites und Systeme, die Ihnen gehören oder für die Sie eine ausdrückliche Erlaubnis haben. Auch wenn Informationen über eine Suchmaschine öffentlich auffindbar sind, berechtigt das nicht dazu, auf fremde Systeme zuzugreifen, Schutzmaßnahmen zu umgehen oder sensible Daten weiterzuverwenden. Begrenzen Sie Ihre Recherche auf den vereinbarten Umfang und melden Sie versehentlich entdeckte Sicherheitslücken verantwortungsvoll an die zuständigen Betreiber.
Nutze Suchoperatoren wie `site
Nutze den Suchoperator site:, um Ergebnisse auf eine bestimmte Website zu beschränken – zum Beispiel site:beispiel.de Pressemitteilung, um dort gezielt nach Pressemitteilungen zu suchen. So lassen sich öffentlich verfügbare Inhalte schneller auffinden. Verwende solche Suchanfragen verantwortungsvoll und prüfe nur Websites, für die du zuständig bist oder deren Prüfung ausdrücklich erlaubt ist.
Suche nach versehentlich veröffentlichten sensiblen Dateien.
Mit gezielten Suchanfragen lässt sich prüfen, ob sensible Dateien versehentlich öffentlich erreichbar und von Suchmaschinen erfasst worden sind. Website-Betreiber sollten dabei ausschließlich ihre eigenen Seiten oder Systeme untersuchen und besonders auf vertrauliche Dokumente, alte Sicherungen und interne Unterlagen achten. Wird eine solche Datei gefunden, sollte der Zugriff umgehend gesperrt und der Suchtreffer anschließend entfernt werden. Fremde Dateien sollten weder heruntergeladen noch weiterverbreitet werden; im Zweifel ist der zuständige Betreiber zu informieren.
Prüfe, ob Testseiten und Backups öffentlich erreichbar sind.
Prüfe regelmäßig, ob Testseiten und Backups versehentlich öffentlich erreichbar sind. Solche Dateien können veraltete Software, interne Informationen oder sensible Daten enthalten und sollten daher nicht ungeschützt im Web liegen. Nutze gezielte Suchanfragen, um die eigene Website zu kontrollieren, und sichere oder entferne gefundene Inhalte. Denk daran: Ein Eintrag in der Datei robots.txt verhindert nicht zuverlässig den Zugriff – entscheidend sind passende Zugriffsbeschränkungen auf dem Server.
Entferne vertrauliche Inhalte und beantrage bei Bedarf die Deindexierung.
Entferne vertrauliche Inhalte umgehend vom öffentlich zugänglichen Server oder schütze sie durch eine geeignete Zugriffskontrolle – eine bloße Sperre für Suchmaschinen reicht nicht aus. Da bereits entfernte Dateien noch eine Zeit lang in den Suchergebnissen oder im Cache auftauchen können, kannst du beim jeweiligen Suchmaschinenanbieter zusätzlich eine Deindexierung beziehungsweise Aktualisierung des Suchtreffers beantragen. Prüfe anschließend, ob die Inhalte tatsächlich nicht mehr öffentlich abrufbar sind.
Verlasse dich nicht allein auf `robots.txt` als Zugriffsschutz.
Die Datei robots.txt ist kein Zugriffsschutz: Sie gibt Suchmaschinen lediglich Hinweise dazu, welche Bereiche sie möglichst nicht erfassen sollen. Die dort aufgeführten Pfade können weiterhin öffentlich erreichbar sein und sogar neugierige Besucher darauf aufmerksam machen. Schütze vertrauliche Inhalte daher mit wirksamen Maßnahmen wie Anmeldung, Berechtigungsprüfungen oder einer serverseitigen Zugriffssperre – und nutze robots.txt nur zur Steuerung des Crawlings.
Dokumentiere Funde und melde sie verantwortungsvoll.
Dokumentiere sicherheitsrelevante Funde sachlich und nur mit den Informationen, die zur nachvollziehbaren Meldung nötig sind. Vermeide es, sensible Daten herunterzuladen, weiterzugeben oder öffentlich zu machen. Informiere stattdessen den zuständigen Website-Betreiber oder dessen Sicherheitsteam über einen geeigneten, vertraulichen Meldeweg und beschreibe, wo der Fund aufgetreten ist und weshalb er problematisch sein könnte. So können Verantwortliche das Risiko prüfen und beheben, ohne betroffene Personen zusätzlich zu gefährden.
Wiederhole Prüfungen nach Änderungen an der Website.
Wiederholen Sie die Prüfung nach Änderungen an Ihrer Website – zum Beispiel nach einem Relaunch, neuen Datei-Uploads oder Anpassungen der Serverkonfiguration. So erkennen Sie frühzeitig, ob versehentlich vertrauliche Inhalte öffentlich zugänglich oder in Suchmaschinen auffindbar geworden sind. Prüfen Sie dabei nur Websites und Systeme, für die Sie eine Berechtigung haben.